Nintendo bloqueia acesso a SmileBASIC 4 após exploração de falha no Switch 2, mas o jailbreak já instalado permanece funcional.
A Nintendo agiu rapidamente para conter o acesso ao SmileBASIC 4, aplicativo de programação em BASIC que se tornou a porta de entrada para o primeiro jailbreak do Switch 2. O título foi removido da eShop em diversas regiões, um dia após a divulgação da falha que permite a execução de código apenas por software.
A ação da empresa visa dificultar novas explorações, mas usuários que já possuíam o SmileBASIC 4 instalado ainda conseguem utilizá-lo. A notícia se espalhou rapidamente, gerando discussões sobre as implicações para o novo console da Nintendo e o futuro do cenário de homebrew e modificações.
O exploit, batizado de ns2jb, foi divulgado por Sammy Hajhamid, um pesquisador de segurança conhecido como pepsipu. Ele utilizou o Codex, uma ferramenta de programação da OpenAI, para identificar e explorar as vulnerabilidades. Conforme relatado, o método funciona no firmware mais recente do console, o 23.0.1, e não requer hardware adicional como chips ou soldas.
Como o SmileBASIC 4 possibilitou o jailbreak do Switch 2
A exploração do ns2jb se aproveita da retrocompatibilidade do Switch 2. O SmileBASIC 4, por ser um jogo do Switch 1, consegue contornar as proteções de hardware do novo console. Isso ocorre porque ele opera sob as mesmas salvaguardas do console anterior, escapando das restrições impostas ao software nativo do Switch 2.
Segundo o relatório técnico de Hajhamid, o Codex identificou um erro de estouro de inteiro no interpretador BASIC do SmileBASIC 4. Ao manipular arrays com valores extremamente grandes, a soma de posição e contagem resultava em um valor negativo, que passava pelas verificações de limite do software. Esse erro permitiu a leitura e escrita fora dos limites de memória do aplicativo.
Com o controle sobre o módulo fs, responsável pelo sistema de arquivos, o exploit conseguiu substituir o executável que o carregador do console processa por código customizado. Isso deu ao atacante a capacidade de executar código com as permissões de um módulo comum do sistema, abrindo caminho para o jailbreak.
Primeiras demonstrações e capacidades do jailbreak
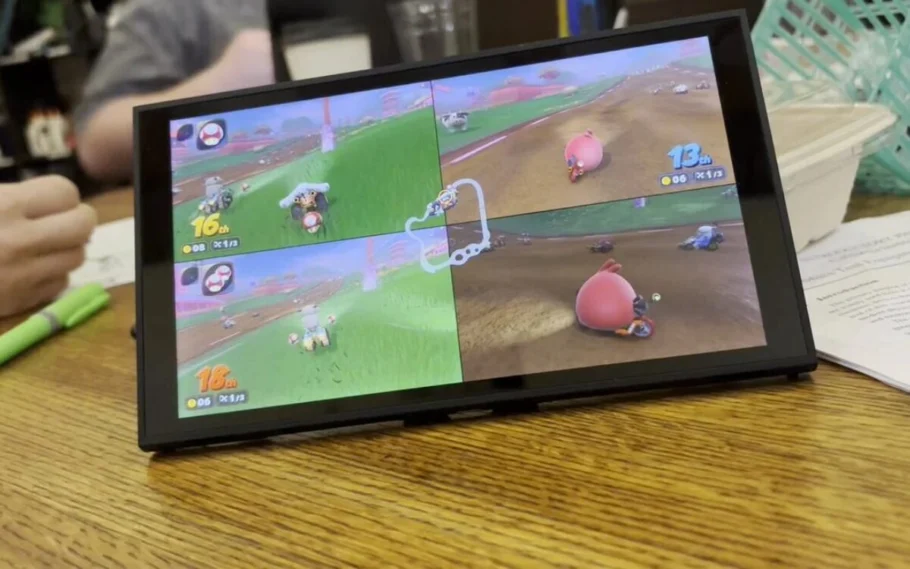
Sammy Hajhamid destacou que, até onde sabia, este era o primeiro exploit desse tipo para o Switch 2. Para provar a eficácia, o Codex modificou o jogo Mario Kart World, exclusivo do novo console, adicionando personagens inusitados como Cinnamoroll, Peter Griffin e Steve do Minecraft. O vídeo dessa demonstração viralizou rapidamente na internet, alcançando milhões de visualizações.
Em menos de 24 horas após a divulgação do exploit, outros desenvolvedores demonstraram o funcionamento da API Vulkan no Switch 2 e conseguiram abrir um Homebrew Launcher no console. Isso indica o potencial do jailbreak para a execução de softwares não oficiais e modificações.
Limitações e próximos passos do jailbreak do Switch 2
É importante notar que o exploit ns2jb é tethered, o que significa que ele se desativa a cada reinicialização do console, exigindo que o processo seja refeito. Para utilizá-lo, é necessário ter a versão 4.4.9 do SmileBASIC 4 e mais de 20 MiB de espaço livre no save do aplicativo. O processo também requer um PC rodando Node.js 22 na mesma rede do console.
Atualmente, o jailbreak não oferece acesso ao kernel ou a firmwares customizados, o que impede, por ora, a pirataria de jogos, algo que marcou o primeiro Switch. As funcionalidades liberadas incluem a execução de homebrew, engenharia reversa, modificação de jogos, cópia de saves e acesso à maioria dos periféricos.
Entre os planos futuros, o autor do exploit menciona a possibilidade de portar o ataque para o WebKit, o navegador embutido do Switch 2, que a Nintendo tem mais dificuldade em remover. Há também planos para uma versão do exploit voltada para o Switch 1.
A Nintendo e a segurança de seus consoles
A remoção do SmileBASIC 4 da eShop impede novas compras, mas não afeta cópias já instaladas. A Nintendo já demonstrou histórico de ações contra exploits em seus consoles, como a remoção do SmileBASIC da eShop do 3DS em 2016 devido a uma vulnerabilidade similar. Além disso, a empresa tem sido rigorosa em banir consoles que utilizaram cartuchos não oficiais e buscou indenizações milionárias contra a distribuição de pirataria.
A comunidade de modding aguarda os próximos passos, enquanto a Nintendo trabalha para corrigir as falhas. A corrida contra atualizações de firmware e patches de segurança continua, definindo o futuro do cenário de homebrew e modificações no Switch 2.